neprihlásený 
|
Streda, 23. septembra 2026, dnes má meniny Zdenka |
|
|
Antivírusové produkty proti botom nechránia dostatočne
DSL.sk, 1.12.2008

|
|
Antivírusové produkty nechránia dostatočne ani proti botom, veľmi rozšírenému druhu škodlivého kódu v spustiteľných súboroch infikujúcemu milióny počítačov.
Tvrdí to správa spoločnosti FireEye analyzujúca úspešnosť antivírusov voči vzorkám škodlivého kódu typu bota reálne zachyteným na Internete.
FireEye analyzovala celkom 217 rozličných vzoriek škodlivého kódu, ktoré zachytili zariadenia FireEye v reálnej HTTP prevádzke zákazníkov spoločnosti od konca septembra.
Spoločnosť následne pre každú zo vzoriek pomocou služby VirusTotal medzi 17. až 19. novembrom zistila percento antivírusov, ktoré vzorku úspešne detekujú ako škodlivý kód.
Percento úspešných antivírusov závisí očakávane na počte dní, ktoré uplynuli od prvého objavenia sa škodlivého kódu. Za dátum prvého objavenia sa považovala spoločnosť FireEye dátum prvého analyzovania daného škodlivého kódu vo VirusTotal.
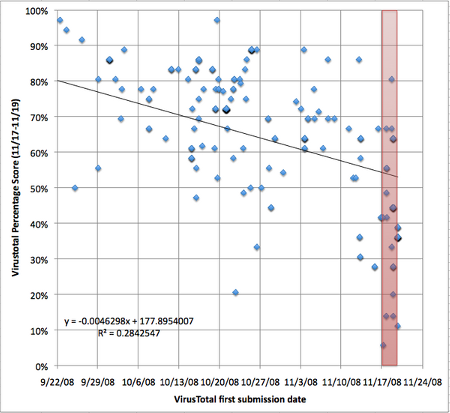
Percento antivírusov, ktoré identifikovali daný škodlivý kód (graf: FireEye)
Podľa trendovej krivky sa percento úspešnosti antivírusov u dvoch mesiacov starého škodlivého kódu pohybuje síce na úrovni 80%, u niekoľkodňového škodlivého kódu ale len na úrovni 40% a viaceré vzorky detekuje úspešne len rádovo 10% antivírusov. Podľa FireEye by navyše toto percento bolo v závislosti na veku škodlivého kódu zrejme oveľa nižšie, keby boli použité najskoršie známe dátumy objavenia sa daného škodlivého kódu alebo reálny dátum vypustenia.
Keďže priemerná životnosť bota je podľa FireEye maximálne týždeň, po ktorom je bot nahrádzaný novou verziou, reálna účinnosť antivírusov proti botom je veľmi nízka. Správu FireEye je možné nájsť tu.
Najnovšie články:
![]() Diskusia:
| |
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
| |
ach tí bfu...
Od: Ja.
|
Pridané:
1.12.2008 15:09
Aj tak si za to môžu užívatelia...
A keby len "si za to môžu", tak je to v pohode, ale to spôsobuje problémy nielen im, ale hlavne iným. Skúste povedať nejakému BFU, nech nepoužíva windows ako admin bez hesla... Problém je ešte väčší vo firmách, kde si administrátor siete myslí, že firewall zachráni celý svet.
|
| |
Komu niet, rady tomu niet pomoci ;)
Od: taki
|
Pridané:
1.12.2008 15:19
Nuz ked 99% ludi (co poznam) pracuje na widlach pod adminom niet sa co cudovat. K tomu poniektori natvrdlesi pouzivaju Intenet Explorer... to je uz ake caro. Osobne tuto smrtelnu kombinaciu povazujem za zvrhlost najvyssieho kalibru. Ale kto chce kam, nechajme ho tak, wed on sa tam dopracuje sam...
|
| |
Re: Komu niet, rady tomu niet pomoci ;)
Od reg.: Uhlik
|
Pridané:
1.12.2008 18:00
v IE7 na Windows Vista so zapnutym UAC uz s tymto problem nie je ... ale zvrhlost v pouzivani kombinacie XP+IE nepopieram ;) ...
|
| |
Re: Komu niet, rady tomu niet pomoci ;)
Od: Ja.
|
Pridané:
1.12.2008 19:35
Stavíme sa? IE je proste brána vírusov a tohto prívlastku sa nezaví
|
| |
Re: Komu niet, rady tomu niet pomoci ;)
Od: Danno
|
Pridané:
1.12.2008 20:34
klud :P zas take hrozne to nie je
|
| |
Re: Komu niet, rady tomu niet pomoci ;)
Od: b2un0
|
Pridané:
1.12.2008 22:49
IE beží pri zapnutom UAC s najnižšími právami, takže malware sa sám nenainštaluje, pokiaľ používateľ inštaláciu nepotrvdí, čo samozrejme každý BFU spraví.
|
| |
Re: Komu niet, rady tomu niet pomoci ;)
Od: Ja.
|
Pridané:
2.12.2008 8:46
Exploitov sa tam nájde plno
|
| |
Re: Komu niet, rady tomu niet pomoci ;)
Od: dr.LOL
|
Pridané:
2.12.2008 19:12
BFU je BFU a je jedno za cim sedi.
Minule mi segra zahlasila ze jej Firefox preskenoval PC a nasiel trojskeho kona.
LOL !!!
Uz sa tesim ked to donesie ...
|
| |
Re: Komu niet, rady tomu niet pomoci ;)
Od: fpr
|
Pridané:
1.12.2008 20:14
IE nieje zly, ludia, co ho pouzivaju su nevedomi, ked chytaju virusy.
|
| |
Re: Komu niet, rady tomu niet pomoci ;)
Od: aleluja
|
Pridané:
1.12.2008 23:22
"niejezly" nestaci :P
|
| |
Re: Komu niet, rady tomu niet pomoci ;)
Od: Ja.
|
Pridané:
2.12.2008 8:48
IE je naozaj zlý. Skúste si čo-to o tom pozrieť. Pozrite si napríklad konkrétne štatistiky konkrétnych exploitov. V percentách úspešne infikovaných/pokusov o infikovanie vedie samozrejme IE. V závese zvykne byť neaktualizovaná Opera.
|
| |
Re: Komu niet, rady tomu niet pomoci ;)
Od: 2Matrix
|
Pridané:
2.12.2008 16:57
A najme si ho skuste legalne aktualizovat...
Mudrlanti...
|
| |
no neviem
Od: ehm
|
Pridané:
2.12.2008 15:02
no neviem ale admin prava asi moc nepomozu pri exploidoch ... pokial stale tak citam tak si dokazu plne pristupove prava ziskat :) tak ci tak sa dostanu dnuka ..ide iba kolko sa toho dostane dnuka :)
|
| |
Re: no neviem
Od: ehm
|
Pridané:
2.12.2008 15:03
P.S.: schvalne napisane exploid
|
Pridať komentár
|
|
|
|