  |
Za poslednú hodinu: 14 meraní | ||||
|
inzercia |
|||||
  neprihlásený 
| Sobota, 10. októbra 2026, dnes má meniny Slavomíra |
|
Ďaľšia hrozba pre Nokia Series 60 telefóny
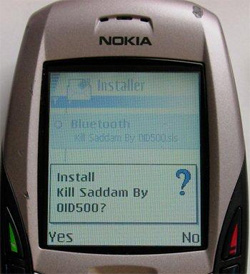
Po víruse zo začiatku týždňa pre túto platformu, ktorý nevykonával žiadnu deštrukčnú činnosť sa tentokrát objavil vírus, ktorý sa síce nevie sám šíriť, ale naopak sa snaží na napadnutom telefóne spôsobiť škodu. Nový škodlivý kód dostal pomenovanie Fontal.A vďaka spôsobu, akým telefón napáda.
Včera antivírová spoločnosť F-Secure zverejnila informáciu o novom víruse pre platformu Series 60. Tento vírus neobsahuje žiadny kód, ktorý by mu umožňoval šíriť sa, do telefónu sa dostane ako inštalovateľný program. Podstata škodlivej činnosti Fontal.A spočíva vo vytvorení poškodeného súboru s fontom, ktorý po reboote telefónu spôsobí, že telefón nenaštartuje. V tomto stave je momentálne jediným známym spôsobom po nainfikovaní a reštartnutí telefónu jeho reformátovanie a teda strata všetkých uložených dát. V prípade zavírenia je preto potrebné telefón odvíriť a v žiadnom prípade nereštartovať. Vírus tiež poškodí správcu aplikácií, takže nie je možné nainštalovať žiadnu novú aplikáciu a tiež nie je možné odinštalovať žiadnu existujúcu aplikáciu, pokiaľ sa telefón neodvíri.
Akú váhu by pri Vašom rozhodovaní o výbere smartphonu zohrali stále sa množiace správy o vírusoch pre tieto platformy, keby ste si práve teraz vyberali nový smartphone? (hlasov: 81)

Najnovšie články: Diskusia: Pridať komentár | |||||||||||
|
|