Šifrujúci ransomvér NotPetya, na ktorom autori zarobili zrejme len pár tisíc dolárov, bude mať minimálne pre jednu firmu mimoriadne vážny finančný dopad.
Podľa oficiálnych informácií veľkého námorného prepravcu A.P Moller - Maersk v rámci zverejnenia finančných výsledkov za druhý štvrťrok očakáva táto spoločnosť negatívny dopad na príjmy, ktorý sa prejaví vo výsledkoch za tretí štvrťrok, až vo výške 200 až 300 miliónov dolárov. O koľko bude znížený zisk firmy nie je zatiaľ jasné.
Informácie oznámené v rámci oznamovania finančných výsledkov podliehajú pritom prísnej regulácii, očakáva sa ich oficiálne vykázanie v takejto výške a nemôže ísť o úmyselne prehnané čísla.
Šifrujúci ransomvér NotPetya sa šíril v posledných júnových dňoch, pričom podľa tvrdení niektorých bezpečnostných spoločností sa primárne najskôr šíril cez aktualizačný systém ukrajinského účtovného systému pre Windows používaného firmami. Následne vo vnútri firiem sa šíril zneužívaním chýb vo Windows ale tiež pomocou zistených administrátorských oprávnení.
Ransomvér zašifroval časť súborov alebo MFT, Master File Table, tabuľku súborového systému NTFS obsahujúcu nevyhnutné metadáta pre prístup k súborovému systému. Následne požadoval zaplatenie výkupného vo výške 300 dolárov v mene Bitcoin. Počítače, kde mal administrátorské oprávnenia, reštartoval a pre zašifrovaný MFT boli nenabootovateľné.
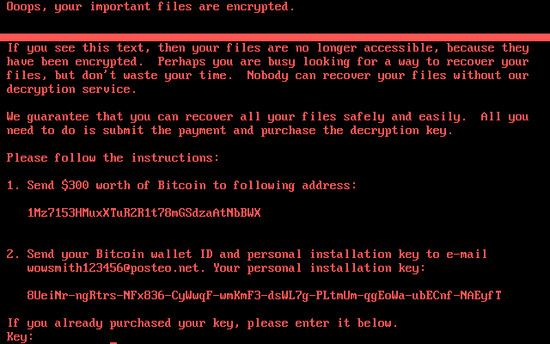
Obrazovka zobrazovaná NotPetya po reštarte, kliknite pre zväčšenie (screenshot: Microsoft)
To mohlo spôsobiť straty vo firmách, keď to ochromilo ich prevádzku v ideálnom prípade na pár dní v horšom prípade aj na výrazne dlhšie obdobie. Postihnuté boli najmä ukrajinské firmy ale aj množstvo nadnárodných firiem, najmä s pobočkami alebo väzbami na Ukrajinu. Jedným z predpokladaným spôsobov ako sa mohli ich systémy infikovať je pre prepojenie sietí ukrajinskej pobočky alebo partnera so zahraničnou infraštruktúrou.
Už od prvých dní to pritom vyzeralo, že motívom autorov ransomvéru pravdepodobne neboli peniaze. Kontakt pre obete zabezpečovali cez webmailovú emailovú adresu, ktorá im bola očakávane okamžite zrušená. Zároveň užívateľovi zobrazovali ako jeho tzv. inštalačný kľúč, na základe ktorého mal po zaplatení získať kľúč na odšifrovanie dát, podľa analýz bezpečnostných spoločností reťazec, ktorý sa nedá použiť k vytvoreniu kľúča pre odšifrovanie.
Nakoniec obete tvorcom zaplatili len niekoľko Bitcoinov v hodnote niekoľkých tisícov dolárov. Po niekoľkých dňoch tvorcovia ponúkali na predaj za 100 Bitcoinov ich privátny kľúč, ktorý mohol odšifrovať súbory v prípade šifrovania uskutočneného ak sa ransomvéru nepodarilo získať administrátorské oprávnenia.
Táto ponuka sa objavila ešte v prvej polovici júla a odvtedy sa neobjavili informácie, že by ju niekto využil. Zároveň je otázna miera masovej užitočnosti tohto kľúča, keď u obetí bol typicky zašifrovaný MFT a pre tieto prípady by bol tento kľúč neúčinný.
NotPetya mal svoje obete aj na Slovensku, vo všetkých prípadoch išlo o pobočky nadnárodných spoločností. Okrem iného podľa dostupných informácií postihol bratislavského výrobcu čokolády Figaro patriaceho pod nadnárodný koncern Mondelez a prepravnú spoločnosť TNT patriacu pod Fedex.
| |
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
| |
5 znakov
Od reg.: roob_
|
Pridané:
17.8.2017 21:23
firma, ktorej prevadzka zavisi na 1 pocitaci hoci za 5-10-20000€, pri vypadku ktoreho pride o ciastky v milionoch a nema okamzitu nahradu je drbnuta a tak jej treba.
|
| |
Re: 5 znakov
Od: rooob je kokot
|
Pridané:
17.8.2017 21:30
Kto píše že je to jeden počítač ty kokot?
|
| |
Re: 5 znakov
Od: kekeket
|
Pridané:
17.8.2017 21:32
aj keby to bolo nekonecno pocitacov, maju to mat zalohovane na paskach alebo na linuxovych custom cloudovych rieseniach.
|
| |
Re: 5 znakov
Od: Reikii
|
Pridané:
17.8.2017 21:47
Vsak im to chyba aj na vyplatnych paskach
|
| |
Re: 5 znakov
Od: Sancho
|
Pridané:
17.8.2017 21:48
Zas sa nikto nespytal odbornikov na DSL.sk - a prisiel kvoli tomu o $300M. Nuz, mozno nabuduce.
|
| |
Re: 5 znakov
Od: syntaxterrorXXX
|
Pridané:
17.8.2017 22:03
"negatívny dopad na príjmy" neznamená, že "prisiel kvoli tomu o $300M", ale že nezarobil.
A "pri vypadku" Maersk by islo o radovo vyssie hodnoty
A skutocni odbornici na DSL.sk pri prekrucani faktov dodrzuju urcity kodex.
|
| |
Re: 5 znakov
Od reg.: roob_
|
Pridané:
17.8.2017 22:20
to to im odstavili vsetky pocitace vo firme? tak to su potom turbokokoti. Kryptovirus som zazil len raz, z cca 10 pocitacov 2 zakryptovane, nakazali sme im ich vypnut, a na druhy den to mali obnovene z predvcerajsich zaloh. Takze kokot budes maximalne tak ty.
|
| |
Re: 5 znakov
Od reg.: roob_
|
Pridané:
17.8.2017 22:21
ako vo firme raz.. od sukromnikov uz viac krat..
|
| |
Re: 5 znakov
Od reg.: roob_
|
Pridané:
17.8.2017 22:23
a ked mi pocitac ovlada dake CNC, kde mi to za 3 smeny vyrobi veci za trepnem 10000, tak mam v sklade pripraveny druhy pocitac, ktory za 15 minut vymenim ked sa ten prvy dojebe. Ale to by teba asi nenapadlo, radsej prides o 10000
|
| |
Re: 5 znakov
Od: syntaxterrorXXX
|
Pridané:
17.8.2017 22:31
Maersk ale nie je na urovni, ze na okienko zavesi kartonovu cedulku "Pridem o 15 minut".
|
| |
Re: 5 znakov
Od reg.: ujo horar
|
Pridané:
18.8.2017 0:31
v tomto pripade tam mohli kludne napisat - "pridem za dva dni ..."
|
| |
Re: 5 znakov
Od reg.: K-NinetyNine
|
Pridané:
18.8.2017 8:46
nuz a den offline moze vacsiu firmu tiez celkom zaboliet.
|
| |
Re: 5 znakov
Od: Barbar Onan
|
Pridané:
18.8.2017 8:52
Problém nie sú zálohy. Problém je poddimenzované IT, takže obnova zo záloh trvá týždne, lebo máš zakryptované stovky serverov, tisícky počítačov..
|
| |
sakle na hlave
Od: prdlajs
|
Pridané:
17.8.2017 22:01
Zaujimave, ze pisu o strate, ale nikde zmienky o tom, ze to sposobil ten ransomver. O to viac podozrive pri fakte, ze vacsina lodnych gigantov ma posledne roky vazne problemy. Zrejme len nasli blbu vyhovorku, na co zvalit vinu za svoje problemy.
|
| |
Re: sakle na hlave
Od: Emilko88
|
Pridané:
17.8.2017 22:14
Žeby náhoda? Nemyslím si
|
| |
Re: sakle na hlave
Od reg.: cpt.obvious
|
Pridané:
17.8.2017 22:18
ked potrebujes upratat uctovnictvo tak toto je jaka parada :D
|
| |
Re: sakle na hlave
Od reg.: roob_
|
Pridané:
17.8.2017 22:21
v Leviciach raz zhorel Prior, presne v miestach kde mal majitel kancelarie :)
|
| |
Re: sakle na hlave
Od reg.: cpt.obvious
|
Pridané:
17.8.2017 22:23
dobre ze nehoreli slepicarne pred Genou :)))
|
| |
Re: sakle na hlave
Od: Levican-
|
Pridané:
18.8.2017 8:00
A zrovna ked musel Kukuli dokladovat dan, to je nahoda ...
|
| |
Re: sakle na hlave
Od: laco1362
|
Pridané:
22.8.2017 9:57
ja ich vyjebem odtialto, ja ich zapalim
|
| |
Re: sakle na hlave
Od: :D:D:D
|
Pridané:
17.8.2017 22:24
precital som lodnych ciganov... cas ist spat
|
| |
Re: sakle na hlave
Od: nestoji za rec
|
Pridané:
17.8.2017 23:25
Tiez nejako nechapem suvis. Tento clanok je ako zlepenec dvoch, ktore spolu nesuvisia... Alebo zmizol nejaky odstavcek?
|
| |
Re: sakle na hlave
Od reg.: ujo horar
|
Pridané:
18.8.2017 0:33
odstavcek nezmizol, ale zabudol si si zrejme precitat tu ciernu cedulku s cervenym pismom, co sa nachadza v clanku..
|
| |
Re: sakle na hlave
Od reg.: K-NinetyNine
|
Pridané:
18.8.2017 8:48
co nepisu?
"In the last week of the quarter we were hit by a cyber-attack, which mainly impacted Maersk Line, APM Terminals and Damco. Business volumes were negatively affected for a couple of weeks in July and as a consequence, our Q3 results will be impacted. We expect that the cyber-attack will impact results negatively by USD 200-300m.""
|
| |
Re: sable na hlaven
Od: syntaxterrorXXX
|
Pridané:
18.8.2017 9:06
"negatively by USD 200-300m." je ale predsa -(-100m), cize +100m.
|
| |
Bitcoin bitcoin
Od: Gokuu
|
Pridané:
18.8.2017 2:13
Hello Bitcoin, my old friend
I've come to talk with you again.
Takto sa dviha kurz.
|
| |
Kwaaak
Od: Loa_leroa
|
Pridané:
18.8.2017 6:51
Dobry napad, vytunelovat par stoviek milionikov a potom tvrdit, ze je to kvoli ransomware
|
| |
idioti, celý svet idiotov
Od: Cpt. Obvious
|
Pridané:
18.8.2017 14:23
Neviem, ale asi som jediný, ktorý 2x takto zachránil klientovi dáta, cez BTRFS? NASka so zálohou, trebárs ako posledný mirror, nech si šifruje ransomware koľko chce, ja si obnovím vždy nezašifrované dáta :)
|
| |
Re: idioti, celý svet idiotov
Od: asdsdf
|
Pridané:
18.8.2017 19:09
Kombinaciu Btrfs + snapper + synchronizacia cez WinSCP pouzivam aj ja v praci, zatial ale nastastie k vacsiemu incidentu nedoslo.
|
| |
Stalo sa
Od: Doge
|
Pridané:
19.8.2017 2:51
.
|


 neprihlásený




